Tampilkan postingan dengan label Hacking. Tampilkan semua postingan
Home » Posts filed under Hacking
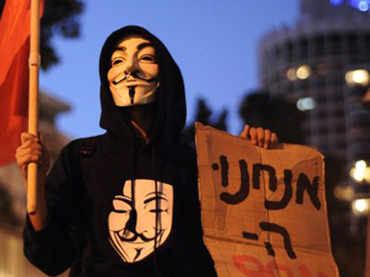
Akun Twitter Hacker Anonymous terkena Serangan Hacker Lain
Diposting oleh Unknown on Sabtu, 23 Februari 2013
akun Twitter milik kelompok hacker ternama dunia, Anonymouse diserang oleh kelompok hacker lain.
Adalah sekelompok hacker bernama Rustle League yang melakukan serangan tersebut. Dalam melakukan aksinya tersebut, Rustle League memilih akun utama dari Anonymous, yakni @Anon_Central sebagai target utamanya. Akun ini saat ini mempunyai jumlah follower yang mencapai 160 ribu akun.
Pengambil alihan akun Twitter Anonymous ini pun tidak terlalu lama. Pada saat berita ini ditulis, pihak Anonymous telah berhasil memulihkan serangan tersebut.
Serangan ini menandai reteten serangan hacker yang sebelumnya telah terjadi. Beberapa di antaranya adalah akun Twitter dari Burger King, Jeep serta salah satu presenter terkenal dari BBC, yakni Jeremy Clarkson.
Sumber : beritateknologi
Jenis Distro Linux for Hacking or Pentest
Diposting oleh Unknown on Selasa, 05 Februari 2013
Jenis Distro Linux Untuk Hacking - Pentesting
Pada artikel kali ini saya akan coba membahas beberapa macam Distro linux yang digunakan untuk hacking atau penetrasi test jaringan (pentest). Mungkin dari beberapa yang paling sering digunakan.
Penetrasi jaringan adalah proses yang dilakukan oleh seseorang (pentester) untuk masuk ke jaringan atau komputer dengan cara mencari celah keamanan (vulnerability) dalam sistem.
Pentesting sangat diperlukan untuk meminimalisasi celah keamanan yang ada. Dengan begitu seseorang yang tidak punya hak tidak akan mudah masuk ke sistem.
Yang jelas pentest itu intinya mencari celah keamanan dalam sistem untuk selanjutnya melakukan perbaikan (patch) terhadap celah tersebut.
Mungin sebagaian dari kawan-kawan sudah banyak yang mencoba dari beberapa distro linux ini. Salah satu yang paling terkenal adalah backtrack. Tapi ternyata masih banyak distro lain yang menarik untuk dicoba jika ingin melakukan penetrasi network. Disini saya bukan berarti men-sort distro berdasarkan yang paling baik, karena penetrasi network tergantung dari pentesternya dan object yang akan di pentest.
Ok apa saja distro linux itu, berikut distro linux untuk Hacking
1. Backtrack
Backtrack merupakan salah satu distro linux untuk penetrasi dan audit yang paling banyak digunakan saat ini di seluruh dunia. Backtrack awalnya adalah Whoppix, IWHAX, and Auditor kemudian di gabungkan menjadi satu live linux cd dimana terintegrasi lebih dari 300 security tools didalamnya. Tak Heran Backtrack 4 pre release di download lebih dari 4 juta. Versi terakhir backtrack 5 di release 10 mei 2011.
2. Samurai Web Testing Framework
Nah yang Biasa dengan Web Testing tak salah untuk menggunakan ini. Distro linux ini memang di khususkan untuk web testing. Didalamnya terdapat banyak open source tool pilihan untuk web testing. Seperti dikutif di official webnya, Web testing framework menyediakan tool-tool untuk web test dalam 4 tahap.
Dimulai dengan tahap reconnaissance, distro ini menyediakan tool semacam fierce domain scanner dan maltego. Untuk mapping tersedia tool semacam WebScarab dan ratproxy. tahap Discovery bisa menggunakan tool w3af dan burp. Dan terakhir exploitasi tersedia tool BeEF, AJAXShell dan lainya. versi terakhirnya adalah samurai-0.9.9.
3. NetSecL
NetSecL adalah Distro linux berbasis OpenSuse Untuk penetrasi jaringan Computer desktop maupun server. Versi terakhir NetsecL 3.2 dengan fitur XFCE memberikan performance yang handal, compatibility dengan OpenSuse 11.4 dan kernel 2.6.32.8. Bagi anda yang biasa dengan lingkungan OpenSuse NetSecl bisa menjadi pilihan untuk melakukan pentest system.
4. The Live Hacking DVD
live DVd hacking adalah distro linux baru dengan base Ubuntu yang berisi tool-tool untuk ethical hacking, pentest, dan countermeasure. Didalamnya terdapat tool-tool untuk DNS, reconnaissance, foot-printing (mengumpulkan informasi komputer target), password cracking, network sniffing, spoofing dan wireless utilities. Untuk daftar list tool yang tersedia didalamnya bisa langsung chek di official webnya, and disini juga banyak free tutorial dan demo video.
5. Blackbuntu
Distro Linux ini sesuai namanya berbasis ubuntu dengan GNOME Desktop Environtment Di buat terutama untuk security training students dan praktisi security jaringan. Built di ubuntuk versi 10.10 dan salah satu distro untuk penetrasi mirip Backtrack. Versi terakhir CE 0.2
6. Nodezero
NodeZero adalah Ubuntu Linux yang dirancang sebagai sebuah sistem lengkap yang juga dapat digunakan untuk pengujian penetrasi. NodeZero menggunakan Ubuntu repositori agar sistem anda selalu diperbarui. Konfigurasi sistem sangat penting dan terutama ditujukan untuk instalasi dan kustomisasi dari disk yang Anda inginkan. NodeZero dilengkapi dengan lebih dari 300 alat untuk pengujian penetrasi dan satu set layanan inti yang diperlukan untuk pengujian penetrasi. mereka juga menyiapkan alat repositori agar sistem anda diperbarui setiap saat.
7. Pentoo
Pentoo adalah Live CD dan Live USB dibuat terutama untuk pengujian penetrasi dan penilaian keamanan. Berdasarkan Gentoo, tersedia baik sebagai 32 dan 64-bit Live CD. Ini fitur injeksi paket ditambal driver wifi, software GPGPU retak, dan banyak alat yang baik untuk pengujian penetrasi dan penilaian keamanan. Saat ini, standar window manager Pentoo adalah Pencerahan dan menggunakan Kernel Linux 2.6.31.6 dengan patch LZMA dan aufs.
8. Backbox
Backbox lain Penetrasi Linux pengujian distribusi berbasis Ubuntu. Backbox cukup mudah digunakan dan Anda akan menemukan sedikit lingkungan dekstop jika Anda pengguna setia jendela, seperti yang saya harap Anda. Backbox menawarkan alat Pengujian Penetrasi berbagai layanan dan juga dianggap sebagai salah satu distribusi Linux tercepat yang tersedia di internet. Backbox memiliki serbaguna dan antarmuka yang ramah hacker Jadi, praktisi keamanan semua, Hacker Etis dan ingin menjadi hacker harus memberikan mencoba.
9. SANS Investigate Forensic Toolkit (SIFT) Workstation
Yang tertarik di Dunia Forensic komputer. International team of forensic expert Sans Faculty telah membuat distro linux yang di khusunya untuk bidang ini. Distro linux ini telah di release ke public dan bisa digunakan oleh setiap orang yang tertarik untuk 'menangkap intruder' :D. Tookit yang disediakan sudah sesuai dengan perkembangan modern forensic tool. Mungkin Distro ini untuk advance user kayaknya. :D . tapi jika ingin mencobanya bisa baca terlebih dahulu official webnya.
10. Operator
Satu lagi Distro turunan Debian untuk penestrasi jaringan. Distro yang mirip dengan knoppix yang bootable dari cd dan running di RAM ini dilengkapi juga dengan forensic dan recovery tool.
Operator berisi banyak open source network security tool untuk penetrasi computer dan server anda. langsung saja check out webnya dan download.
11.Squitch
Mungkin ini distro linux yang paling menarik menurut saya. Memang masih banyak Distro-distro linux lainya. Tapi kembali lagi itu tergantung pentesters dan objectnya. Distro mana yang nyaman dipakai pentester dan object seperti apa yang akan di pentest.
12. GnackTrack
GnackTrack adalah LiveCD (dan diinstal) distribusi Linux dirancang untuk menguji penetrasi dan didasarkan pada Ubuntu.
GnackTrack adalah distribusi pengujian penetrasi untuk para penggemar Gnome.
Banyak dari kita telah mendengar BackTrack, masih menggunakan KDE. Banyak orang lebih memilih distribusi berbasis Gnome, dan dengan demikian lahir GnackTrack. GnackTrack awalnya diciptakan dengan menambahkan Gnome di BackTrack dan kupas atas bagian dari KDE, tapi ini sangat disayangkan, Ada banyak cruft left sehingga diputuskan untuk membangun sebuah penetrasi cd gnome berdasarkan dari awal.
Karena Ubuntu adalah salah satu distribusi yang paling populer, masuk akal untuk GnackTrack, terutama karena 10.04LTS akan memiliki dukungan jangka hidup.
olah karena itu mengapa distro ini disebut GnackTrack (Gnome + Backtrack),menurut saya GnackTrack kurang profesional karena masih menggunakan repo dari Backtrack tanpa ada timbal baliknya dari GnackTrack,sehingga membuat kecewa Orang yang membuat Backtrack.
13. Helix.
Helix is an Ubuntu-based Live CD that is specially made for system analysis, data recovery, security auditing, and incident response. It runs in two modes: Linux mode (boots in native Linux environment) and Windows mode (runs inside a Windows system like a normal application). Helix is mainly aimed towards experienced users and network administrators who are working in computer networks that are constantly bombarded with high-level threats of security breaches and data loss.
Distro Hacking Lainnya
Arudius –Weaknet –
Matriux –
Vast Linux –
Damn Vulnerable Linux. -
Auditor Linux -
Network Security Toolkit (NST) -
nubuntu -
PHLAK Linux Professional Hacker’s Linux Assault Kit -
Flood SMS dengan xSMS Flood v2.02 Beta
Diposting oleh Unknown on Minggu, 27 Januari 2013
Apa itu flood? Flood adalah suatu tindakan yang di lakukan secara berulang-ulang. Pada artikel ini saya akan bicara flood berupa pesan singkat / SMS. Dengan xSMS Flood v2.02, kamu bisa mengirimkan pesan singkat ke nomor lokal mana saja dengan mode flood. Ingat, ini adalah aksi spam dan bersifat teror. Mohon aplikasi ini jangan di salah gunakan. Tapi untuk sekedar jahil dengan sahabat, seru juga hehe
Fitur xSMS Flood v2.02 :
SMS flood to a number, kirim banyak pesan singkat dengan jumlah berapapun yang kamu mau dan ke nomor tujuan manapun yang kamu suka.
SMS desire, fitur kirim pesan singkat dengan mode patah-patah. Jadi pesan teks dengan jumlah lebih dari satu kata yang kamu kirim, akan terkirim dengan kata perkata ke nomor tujuan, ditandai dengan mode spaces, line breaker, full stop comma atau yang lain. Misal "xsms.flood.v202", hasil yang terkirim menjadi 3 SMS dengan masing-masing teksnya : 'xsms', 'flood' dan 'v202'.
SMS to A series, kamu bisa kirim pesan singkat dengan nomor seri dengan tujuan periklanan.
Jumlah maksimal sms flood mencapai 100 SMS sekali kirim.
Kalau kamu masih bingung dengan penjelasan di atas, kamu cukup pakai fitur SMS flood to a number saja, yaitu fitur mengirim pesan singkat dengan jumlah yang banyak, dan dengan konten (isi) yang sama hanya dengan menekan satu tombol di ponsel, maksimal 100 SMS sekali kirim.
Free Download Ebook Tutorial Hacking With Backtrack
Diposting oleh Unknown on Rabu, 23 Januari 2013
Siang ni mau bagi-bagi ebook gratis nih...
di khususkan kepada yang suka melakukan pentest atau bahasa umumnya hack-hack an, nah lo....hehe
ya ini di khusukan buat orang yang baru atua mau belajar tentang dunia hacking, dengan syarat menggunakan OS Linux bernama BackTrack, karena dalam OS ini banyak tool yang dapat memandu kebutuhan dalam soal pentest. Buku ini berhalaman 341 yah lumayan tebal...
Yang isinya bermacam-macam mulai dengan cara memperoleh password, nebeng koenksi via wifi, melakukan penyerangan Ex: dDos dan segala macamlah...
Dengan Daftar Isi Sebagai Berikut :
II. Learn Networking On BackTrack
III. Knowing Service On BackTrack
IV. Information Gathering
V. MITM Attack
VI. Get Access & Password
dll
yang berminat bisa downloadnya disini

Password :
Free Download Universal Keygen Generator 2013
Diposting oleh Unknown
Universal Keygen Untuk Segala Serial Number Software. Universal Keygen / Serial Kunci Genarator 2012-2013.Kamu dapat menemukan sebagian besar kunci perangkat lunak Anda dengan menggunakan software ini. Ini adalah perangkat lunak yang sangat berguna.
Universal Keygen 2013 adalah sebuah Genarator sangat banyak dicari dalam kata kunci pencarian populer di dunia. Untuk mengaktifkan perangkat lunak Anda, Anda dapat mengambil aktivasi dan kunci serial dengan menggunakan software ini. Hanya Download dan Jalankan Software ini dan Cari Seral Anda.
Fitur Universal Keygen 2013 :
Genarate semua kunci software Serial.
Cari Serial Software sesuai abjad.
Cari Serial Anda Tanpa koneksi internet dengan mudah.
Ribuan Situs Israel Mampu di Lumpuhkan Para Hacker
Diposting oleh Unknown on Selasa, 20 November 2012
Gaza - Kelompok Para hacker internasional Anonymous merilis sebuah pernyataan melalui video pada Senin (19/11/2012) Lebih dari 44 juta hacker menyerang website pemerintahan Israel sejak serangan di jalur Gaza seminggu yang lalu. Dari jumlah hacker tersebut 10 juta menyerang situs Presiden Israel, 7 juta menyerang situs menteri luar negeri, dan 3 juta menyerang situs perdana menteri israel.
Para Hacker tampikan di Youtube bahwa Anonymous mengatakan bahwa serangan terhadap situs Zionis Israel mencapai 10.000, sebagai balasan atas agresinya ke Gaza yang melanggar hak asasi manusia.
Menteri keuangan Israel Yuvai Steinits katakan dari jumlah tersebut hanya satu hacker yang berhasil , tapi dia tak sebutkan nama dari hacker tersebut. Akibat serangan itu situs mereka sempat terhenti selama 10 menit tak berfungsi.
Menurut pihak yang tak ingin diketahui, sebuah grup aktivis cyber internasional, informasikan kurang lebih 700 websites Israel menjadi target perusakan sejak serangan udara di Gaza. Dan salah satu favorit yang diserang adalah situs kementerian luar negeri Israel. Dia katakana pula yang diserang adalah internal database kementerian tersebut.
Kamis pagi pekan lalu, menurut pihak internal pemerintahan , Israel memanggil beberapa kontra hackers untuk membantu dan melindungi website pemerintah maupun militer Israel dari serangan hacker dari pihak luar.
Anonymous mengungkapkan bahwa jumlah situs-situs Israel yang diserang di antaranya adalah situs milik Kementrian Luar Negeri Israel, www.mfa.gov.il, dan Bank Jerusalem, www.bankjerusalem.co.il, dan perusahaan-perusahaan swasta milik Zionis.
"Serangan lebih jauh terhadap rakyat Gaza, rakyat Palestina atau kelompok lainnya akan dianggap sebagai pelanggaran," kata Anonymous.
Anonymous dalam pernyataannya juga mengajak para anggota Anonymous untuk melakukan protes serupa terhadap pemerintah Israel.
"Saudara dan saudari Anonymous, kami mendesak kalian untuk memprotes pemerintah Israel dan segala yang berhubungan dengan kekuatan musuh," katanya. Anonymous tidak mendukung kekerasan oleh IDF atau Palestinian Resistance/Hamas. Perhatian kami ialah anak-anak Israel dan wilayah Palestina, serta hak-hak orang-orang di Gaza untuk tetap bisa mendapatkan jalur komunikasi terbuka dengan dunia luar," tulis anonymous, seperti dilansir dari NBC News,
Cara Melakukan SMS Bomb..!!
Diposting oleh Unknown
"Tolong beliin mama pulsa 50.000 dulu ke nomer 0813657xxx mama lagi ada masalah dikantor polisi jangan telepon dulu nanti mama yang telepon"
pernah dapet sms "aneh"..?? diatas atau malah anda sudah pernah terkena jebakan betmen..?? hahah
yah meskipun nilainya tidak seberapa tapi cukup bikin kesel bkan..?? nah penipu-penipu yang seperti ini enaknya diapain ya..?? bagusnya sih kita doakan supaya cepat bertobat dan kembali ke jalan yang benar, tapi gak ada salahnya juga kalau sebelumnya kita "kerjain" dulu nih penipu untuk mempercepat langkahnya menuju pintu pertobatan.
Gimana cara ngerjainya..? simpel aja kita akan kerjai handphone si penipu di jamin si penipu bakal kesel ketulungan, Caranya..??
caranya adalah dengan "nge-bomb" hp si penipu dengan puluhan ratusan bahkan ribuan SMS yang dikirim sekaligus secara simultan ke hp-nya selain bakal bikin kesel karena hpnya bakal nge-hank terus selama berjam-jam bukan tidak mungkin hp tersebut bakalan hang, ngadat,eror karena tidak kuat menampung ratusan atau ribuan SMS yang masuk sekaligus.
Oke langsung saja alat perang yang anda butuhkan adalah :
1. seperangkat komputer/laptop
2. Aplikasis SMSCaster E-marketer
3. Hp yang memiliki sambungan koneksi ke komputers
4. Pulsa secukupnya
selajutnya...
1. Tancapkan hp anda ke komputer/laptop via kabel data kemudian install SMS Caster E-marketer. KLik tombol Next/yes/Ok
2. handphone akan terscan secara otomatis, pastikan sudah terdeteksi jika belum klik Update All sampai terdeteksi
3. Selanjutnya pilih Compose
4. Pada bagian To Numbers masukan nomer hp target atau korban
5. Jika sudah klik menu Send to Outbox klik 2 kali jika anda ingin mengirimkan 2 pesan sekaligus, klik 3 kali jika ingin kirim 3 pesan sekaligus begitu pun selanjutnya, terserah anda ingin memasukkan berapa
6. Jika sudah cukup klik tombol Start, korban akan menerima 200-an (contoh sesuaikan dengan pengiriman) SMS secara terus menerus, ini tentu saja akan sangat menjengkelkan korban dan jika tidak kuat maka handphone korban akan hang..
Selamat mencoba...
Selamat mencoba...
Label:
Hacking,
Handphone,
Tips and Tricks
Free Ebook Life Hacker
Diposting oleh Unknown on Jumat, 19 Oktober 2012

Sebuah edisi baru, dikemas dengan trik lebih pintar dan metode yang membuat kehidupan sehari-hari lebih mudah
Lifehackers mendefinisikan kembali produktivitas pribadi dengan metode kreatif dan pintar untuk membuat hidup lebih mudah dan lebih menyenangkan. Ini edisi baru dari buku terlaris abadi menawarkan tips baru dan menarik, trik, dan metode yang menyerang keseimbangan sempurna antara teknologi saat ini dan solusi akal sehat untuk menyelesaikan sesuatu. Menjelajahi teknologi banyak hal telah berubah sejak edisi sebelumnya, edisi baru ini telah diperbarui untuk mencerminkan terbaru dan terbesar dalam produktivitas teknologi dan pribadi.
Pass Sharebeast : Keiruchan
Buku Dibalik Kisah Hacker Legendaris
Diposting oleh Unknown on Selasa, 16 Oktober 2012

Buku Dibalik Kisah Hacker Legendaris ini berusaha menampilkan dua sisi hacker, sisi pertama adalah mereka yang menggunakan kemampuan teknisnya untuk mengembangkan dunia teknologi informasi dan computer. Kelompok ini kerap disebut dengan istilah White Hat Hackers.
Sedangkan di sisi lain adalah mereka yang menggunakan kemampuan teknis untuk melakukan sesuatu yang melanggar batas-batas norma dan etika.Inilah kelompok Black-Hat Hackers, kelompok yang sangat dekat dengan kejahatan elekronik. Namun, sebenarnya dunia hacker tidak hitam-putih, istilah White Hat dan Black Hat tidak bisa jadi harga mati. Umumnya seorang yang bergerak di bidang computer dan gemar melakukan kreasi dan eksperimen,terutama di bidang keamanan computer, lebih cocok dimasukkan dalam golongan Gray Hat Hackers, hacker topi abu-abu.
Di dalam buku ini Anda akan menemukan Hacker dari dua golongan tersebut yaitu Tim Berners Lee, Linus Torvalds dan Richard Stallman dari golongan White Hat, dan nama-nama terkenal seperti Robert Tappan Morris, Kevin Mitnick, Vladmir Levin, Loyd Blankeship, Kevin Poulsen dan Adrian Lamo dari Black Hat serta secuil cerita tentang sedikit Hacker dari Indonesia.
ášš VIA SHARPFILE ášš
ášš VIA ZIPPYHSARE ášš
ášš VIA SHAREBEAST ášš
Facebook Umumkan Pemenang Grand Prize Dari Kompetisi Dunia Hack
Diposting oleh Unknown
Hari ini facebook mengumumkan pemenang dari kompetisi Facebook Developer World Hack, serangkaian acara perusahaan host selama bulan Agustus sampai September 2012. Event, yang melibatkan beberapa hari selama acara di berbagai kota di seluruh dunia, dimaksudkan untuk mendorong para pengembang baru dan berpengalaman untuk membangun aplikasi yang mengambil keuntungan dari platform Facebook dalam beberapa cara. Selain bagian dari Hackathon Dunia Hack, Facebook juga mulai acara masing-masing dengan sesi teknis terfokus pada hal-hal seperti Open Graph, iOS, Android, mobile web dan banyak lagi.
Staff facebook juga menawarkan demo dan contoh kode untuk membantu pengembang memulai, dan tersedia sepanjang hari untuk menawarkan dukungan uluran tangan.
Tahun ini, Dunia Hack roadshow hingga Austin, Mexico City, Buenos Aires, Sao Paulo, Berlin, Taipei, Jakarta, Bangalore, Barcelona, Vancouver, Warsawa dan Moskow, dan melihat lebih dari 2.000 pengembang berpartisipasi secara total. Pada akhir tur, lebih dari 330 demo telah dibuat, mewakili jam + 16.000 kerja. Facebook juga mengumumkan kelompok meetup baru di beberapa kota selama acara, untuk menjaga momentum pengembang bahkan setelah World Hack diulas.
Aplikasi yang dibangun difokuskan pada berbagai mata pelajaran, termasuk game, memasak musik, dan filantropi. Beberapa hardware bahkan termasuk seperti Arduino dan besi (ya, seperti jenis yang Anda gunakan pada pakaian!).
Tiga pemenang Grand Prize terpilih, yang pencipta memenangkan perjalanan ke Markas Facebook di Menlo Park, di mana mereka sekarang akan bisa bertemu dengan anggota tim engineering Facebook. Ini termasuk pemenang berikut (melalui posting blog Facebook):
᚛ The Paperclip.io Tim, dari Taipei. Indeks Paperclip.io dan macam hal-hal yang Anda sukai di Facebook dan di seluruh web, sehingga Anda dapat dengan mudah menelusuri suka Anda dengan kategori atau pada tanggal yang Anda menyukai mereka.
᚛ Tim Chained Story, dari Buenos Aires. Cerita dirantai adalah versi web dari sebuah permainan bercerita di mana pemain bergiliran menambahkan kalimat atau paragraf ke cerita. Cerita selesai dapat dipublikasikan ke timeline pengguna.
᚛ Tim BoostMate, dari Moskow. BoostMate menganalisis grafik sosial Anda dan hubungan Anda dengan semua teman-teman Anda, menghasilkan peringkat yang Anda dekat dengan, siapa Anda berinteraksi dengan sedikit, dan apakah mereka interaksi yang positif.
Facebook juga menyoroti beberapa aplikasi yang diluncurkan selama kompetisi, yaitu sebagai berikut:
᚛ Moozo, Buenos Aires. Moozo membantu mengkoordinasikan layanan restoran dengan membiarkan pengunjung meminta cek atau mendapatkan layanan melalui perangkat mobile.
᚛ Memori Millionaire, Taipei. Pilih rentang tanggal dan sekelompok teman-teman, dan permainan Millionaire Memory memilih foto atau kutipan bagi Anda untuk atribut ke teman.
᚛Sebelum matahari terbit, Sebelum Sunset, Taipei. Sebelum matahari terbit, Sebelum Sunset memungkinkan Anda merencanakan perjalanan dan melacak orang yang Anda temui. Anda juga dapat mencetak besi-pada kode QR untuk mengingatkan Anda tentang tempat-tempat yang sudah.
᚛ 100 detik, Warsawa. 100 Detik memberi Anda update harian pakan Facebook Anda melalui telepon, lengkap dengan soundtrack.
᚛ Tank Siege, Barcelona. Siege Tank adalah permainan multiplayer yang memungkinkan Anda menantang teman Anda untuk putaran simulasi pertempuran.
᚛ ShareNote, Bangalore. ShareNote adalah sebuah aplikasi Android yang memungkinkan Anda untuk membuat, berbagi, dan sinkronisasi catatan dengan teman-teman Anda. Orang juga dapat memindai catatan dengan kamera ponsel mereka atau bermain catatan keras.
᚛ Wantering, Vancouver. Wantering memungkinkan pembeli kuis sendiri untuk melihat apakah mereka dapat membedakan mencuri dari splurges.
᚛ Loupe Cards, Vancouver. Membuat kartu ucapan ulang tahun pribadi untuk teman-teman Anda secara online dengan pembesar.
᚛ Zwoup, Berlin. Zwoup memungkinkan Anda mengkoordinasikan daftar belanja Anda dengan teman-teman, keluarga dan teman sekamar.
᚛ BFFQuiz, Moskow. BFFQuiz adalah permainan yang meminta Anda pertanyaan tentang teman-teman Anda, orang-orang seperti mereka, kegiatan, dan kebiasaan. Pengguna menang poin dengan benar mengidentifikasi teman-teman mereka berdasarkan minat mereka.
Label:
Article,
Hacking,
Tahukah Kamu
Reboot - Film Hacker Baru 2012
Diposting oleh Unknown on Senin, 08 Oktober 2012

Rosa Entertainment dan Jan-Ken-Po Pictures pada pertemuan DEFCON menggumumkan akan kehadiran film yang bertemakan cerita hacker dengan judul "Reboot". Ditulis dan dipimpin lansung oleh Joe Kawasaki, dan di produseri oleh Sidney Sherman, menggunakan banyak bintang-bintang film diantaranya Emily Somers (“Playing the Field”), Travis Aaron Wade (“War of the Worlds”), Martin Copping (Australian series “Neighbours”), Sonalii Castillo (“NCIS”), and Janna Bossier (Slipnot’s “Vermilion").
Berada dalam sebuah dunia yang dystopian dimana ada tabrakan antara teknologi dan kemanusiaan. Film "Reboot" menyinggung banyak masalah sosial dan politik saat ini yang muncul khususnya di dunia maya seperti Internet. Cerita dimulai ketika di Los Angeles(bukan yang sebenarnya), seorang hacker perempuan muda(Stat) terbangun dari ketidaksadaraan menemukan sebuah iPhone ditempel/ikat pada tangannya dan pada iPhone tersebut ada hitungan jam misterius yang terus mengitung mundur. Ketika bangun Stat hanya merasakan sakit kepala dan lupa dengan apa yang terjadi dengan dirinya, dengan waktu yang terus berjalan menuju nol Stat mulai berusaha untuk mencari tau apa yang sebenarnya terjadi dengan dirinya.
Peluncuran terbaru dari REBOOT ARG Works mereka (Game Realitas Alternatif) telah menarik perhatian hacker dan cyberpunk penggemar melalui Twitter. Pada dasarnya, beberapa Telur Paskah yang tersembunyi di dalam trailer film untuk pemirsa untuk menemukan. Ketika seorang pemain berpikir mereka telah menemukan apa-apa, mereka hanya mengirim pesan langsung ke @reboot_film di Twitter untuk konfirmasi. Sebagai pemain menemukan hal yang mereka diberikan poin dan Top Ten pemain akan diberikan beberapa hadiah keren. Untuk rincian ARG lebih lanjut, silakan kunjungi: www.rebootfilm.com/scoreboard. Untuk melihat trailer : www.rebootfilm.com/trailer.
Film ini adalah produk dari kampanye di KickStarter yang sukses sejak pertama kali diumumkan pada kickstarter.com pada bulan Agustus tahun lalu. Kawasaki berkata "(film) pada awalnya dirancang untuk hanya menjadi perjalanan kecil yang hebat, tetapi sebagai peristiwa dunia nyata terus berkembang di sekitar kita (tentang masalah cyber-kebebasan, privasi online, keamanan, dll); konotasi dari Film berkembang dan berubah dengan itu. "
"Reboot" adalah co-produksi dari produksi Sherman, Rosa Entertaiment, dan Kawasaki dari Jan-Ken-Po Pictures, dan pembuat film ini juga bertujuan untuk festival film internasional seperti Cannes, Locarno dan Toronto, serta distribusi melalui Internet.
Ebook Hacking for Beginners Learning
Diposting oleh Unknown on Rabu, 03 Oktober 2012
Concept of Etichal Hacking
Email Hacking
Windows Hacking and Security
Trojan in Brief
Attack on Web Server and Security
Wireless Hacking
Mobile Hacking-SMS & Call forging
Information Gathering
Sniffer
Linux Hacking
255 halaman
12 Mb
Pass Sharebeast : Keiruchan
Pass .rar : republicofnote
Hacking Ebook Collection
Diposting oleh Unknown on Selasa, 02 Oktober 2012
Yang ingin sekedar belajar tentang Hack ataupun ingin menjadi seorang Hacker. Hacking Ebook Panduan Hack ini bisa menjadi salah satu referensi belajar untuk dapat kalian gunakan.
Tidak perlu menghabiskan ratusan bahkan jutaan untuk membeli buku hacking. Cukup dengan download ebook ini maka R.O.N Mania sudah memiliki 1000 alias ribuan eBook Hacking ini secara gratis.
Isi buku diantaranya :
Hacking The Windows Registry
Hugo Cornwall – The Hacker’s Handbook
Hacking into computer systems -a beginners guide
Hacking_IIS_Servers
Addison-Wesley Professional.Honeypots- Tracking Hackers
Wiley.The Database Hacker’s Handbook- Defending Database Servers
John Wiley &_ Sons.Hacking GMail (ExtremeTech)
Hacking.Guide.V3.1
A-List Publishing.Hacker Linux Uncovered
Hacker’S.Delight
Hacker.Bibel
HackerHighSchool
Hacker’s Desk Reference
A Beginners Guide To Hacking Computer Systems
Addison Wesley — Hackers Delight 2002
addison wesley — web hacking — attacks and defense
Addison Wesley, The Outlook Answer Book Useful Tips Tricks And Hacks (2005) Bbl Lotb
amazon-hacks
Anti-Hacker ToolKit — McGraw Hill 2E 2004
Attacking the DNS Protocol
Auerbach.Practical.Hacking.Techniques.and.Countermeasures.Nov.2006
Auerbach.Pub.The.Hackers.Handbook.The.Strategy.Behind.Breaking.into.and.Defending.Networks
bsd-hacks
ceh-official-certified-ethical-hacker-review-guide-exam
Certified Ethical Hacker (CEH) v3.0 Official Course
Computer — Hackers Secrets — e-book
cracking-sql-passwords
Crc Press — The Hacker’S Handbook
Credit.Card.Visa.Hack.Ucam.Cl.Tr.560
DangerousGoogle-SearchingForSecrets
database hacker handbook
Dummies — Hack How To Create Keygens (1)
ebay-hacks-100-industrial-strength-tips-and-tools
ebook.oreilly.-.windows.xp.hacks.sharereactor
eBooks.OReilly.-.Wireless.Hacks.100.Industrial.-.Strength.Tips.and.Tools
ethical hacking, student guide
excel-hacks
For.Dummies.Hacking.for.Dummies.Apr.2004.eBook-DDU
For.Dummies.Hacking.Wireless.Networks.For.Dummies.Sep.2005.eBook-DDU
google-hacks
Hack IT Security Through Penetration Testing
Hack Proofing — Your Network — Internet Tradecraft
Hack Proofing Linux A Guide to Open Source Security
Hack Proofing Sun Solaris 8
Hack Proofing Your E-Commerce Site
Hack Proofing Your Identity In The Information Age
Hack Proofing Your Network Second Edition
Hack Proofing Your Network_First Edition
Hack Proofing Your Web Applications
Hacker Disassembling Uncovered
hacker ethic
Hacker Linux Uncovered
Hacker Web Exploitation Uncovered
Hacker’S.Delight
hacker-disassembling
Hackers Beware
Hackers Secrets Revealed
Hackers Secrets
Hackers, Heroes Of The Computer Revolution
Hackers_Secrets
Hacker_s_Guide
Hacking — Firewalls And Networks How To Hack Into Remote Computers
Hacking — The Art of Exploitation
Hacking Cisco Routers
Hacking Exposed — Network Security Secrets & Solutions, 2nd Edition
Hacking Exposed Network Security Secrets & Solutions, Third Edition ch1
Hacker's BlackHat Book
Diposting oleh Unknown
. A Buffer Overflow Study - Attacks and Defenses
. Addison Wesley - Wi-Foo The Secrets of Wireless Hacking
. Credit Card Visa Hack(Cambridge Lab)
. Firefox Hacks
. Hacking a Terror Network
. DDOS Attack Tools
. Google A Hacker's Best Friend
Pass Sharebeast : Keiruchan
Pass .rar : republicofnotes
Semoga bermanfaat...
Ebook 1000 Hacking Tutorials
Diposting oleh Unknown
1000 Hacking Tutorial : The Best of 2008 adalah ebook yang berisi kumpulan teknik hacking populer yang banyak digunakan namun bahasa yang digunakan didalamnya merupakan bahasa inggris. Dalam ebook direktori sebesar 10MB tersebut tersimpan lebih dari 1000 teknik hacking. Anda bisa mencobanya satu persatu. Saya jamin kumpulan teknik hacking yang terangkum dalam ebook ini mampu mengubah pola pikir anda untuk memasuki dunia hacker.
Berikut beberapa teknik hacking yang dijelaskan dalam buku ini:
- Membuat Bootable XP dalam sebuah CD
- Membuat shortcut One Click Shutdown dan Restart
- Membuat Universal Ghost dalam CD maupun FD
- Teknik Debuging
- Menghapus file yang tidak dapat terhapus
- Panduan pemilihan kamera digital
- Konsep DirectX
- Teknik kompresi
- Teknik menghilangkan Send Error Report
- Teknik memanipulasi logi windows
- Download musik secara lagal
- Download paypal tanpa membayar
- Download dari FTPz
- Download MP3 tanpa filesharing
- Download Video dan MP3 dengan Media Player
- Download Timeframe
- DVD Copy-Ripping
- Teknik disconnect dan reconnect fari broadband
- Teknik mudah mencari serial number dengan Google
- Teknik Hacking Ebay
- Keyboard Shortcut
- Hacking administrator windows
- Teknik Hacking unlimited bandwidth dari hosting gratis
- Google Hacking
- Google tips dan trik
- Rahasia Google
- Memperbaiki Harddisk
- Hardware Firewall
- Teknik Memblok website tanpa software
- Tweeking windows
- Teknik Hacking Bios
- Konversi file system
- Teknik SEO
- Key Generator
- Menghapus DRM Protection Video
- Teknik pencarian Rapidshare
- Teknik menyembunyikan files
- Menyelamatkan komputer dari crash
- Setting DNS
- Setting FTP server
- Setting direct connect
- Setting proxy
- Setting http request
- Hacking Newsgroup
- Linux
- Menginstal Linux
- Hacking IRC
- Mencari file di IRC
- Hacking E-mail
- Phising
- Keylogger
- Hacking foto
- Hacking database
- Hacking faq
- Hacking TRW
- Hacking wabpages
- Hacking Netbios
- Phreaking
- Spyware
- Virus
- Trojan
dan lainnya....
jangan lupa komentarnya...
Pass Sharebeast : Keiruchan
Pass rar : republicofnotes
Pass Sharebeast : Keiruchan
Pass rar : republicofnotes
Hacking BlackBerry
Diposting oleh Unknown
Author(s): Glenn Bachmann
Publisher: Wiley
Date : 2006
Pages : 309
Format : PDF
Language : English
ISBN-10 : 0471793043
ISBN-13 : 978-0471793045
Size : 3.78 MB
Buku ini merajuk cara penggunaan blackberry user atau yang di sebut guide, banyak yang di bahas di dalamnya seputar informasi control, mulai dari yang biasa menjadi tidak biasa...
Blackbuntu : Ultimate OS for Hacking
Diposting oleh Unknown on Sabtu, 12 Mei 2012
untuk keunggulannya sendiri saya masih belum mencoba blackbuntu tapi sepertinya patut saya coba. daripada anda ribet-ribet instal aplikasi backtrack di ubuntu anda tidak salah juga anda mencoba os yang satu ini..
silahkan jika anda tertarik untuk menggunakan blackbuntu ini.. karena memang sepertinya patut di coba..
About Blackbuntu
Blackbuntu is distribution for penetration testing which was specially designed for security training students and practitioners of information security.
Blackbuntu is penetration testing distribution with GNOME Desktop Environment. It’s currently being built using the Ubuntu 10.10 and work on reference Back|Track. It’s created in our own time as a hobby.
Maintainer Team:
Project Founder & Main Developer: c1ph3r < c1ph3r {at} blackbuntu . com >
Developer: x-c0d3 < x-c0d3 {at} blackbuntu . com >
Developer: mayaseven < mayaseven {at} blackbuntu.com >
Contributor: salary < salary {at} blackbuntu.com >
Cross Site Scripting (XSS) Methode
Diposting oleh Unknown
Cross-Site Scripting atau yang lebih dikenal dengan sebutan XSS merupakan salah satu metode yang di gunakan para attacker untuk menyuntikan kode HTM atau Javascript kedalam sebuah halaman web yang vulnirable terhadap XSS. XSS di bagi menjadi dua, Non Persistent dan Persistent. Xss Non Persistent merupakan tipe XSS yang paling umum dan yang paling mudah dilakukan. Attacker menggunakan social engineering agar tautan dengan kode berbahaya ini diklik oleh pengguna. sedangkan XSS Persistent ini merupakan tipe XSS yang lebih berbahaya, yang dapat berakibat pada seluruh pengguna. XSS ini terjadi saat pengguna diizinkan untuk memasukkan data yang akan ditampilkan kembali. Contohnya adalah pada komentar, buku tamu, dll. Attacker memasukkan kode HTML atau Javascript atau code lainnya pada posting mereka. Dengan cara ini attacker bisa mendapatkan cookie pengguna yang bisa digunakan selanjutnya untuk membajak session pengguna. Lalu bagaimana ini bisa terjadi? dan bagaimana para attacker bisa merubah tampilan utama sebuah website dengan XSS? mari kita bahas bersama-sama..hehe!

Cari target yang Vuln terhadap XSS,

Cari target yang Vuln terhadap XSS,
Dork: "inurl:search.php?q=" atau bisa cari sendiri, kalau dork ini untuk mencari XSS vuln melalui search Form.
Kita coba dengan sebuah kolom komentar.
Pertama, coba isikan sesuatu secara normal (misalnya nama = blog thinker, komentar = Asslamualaikum). Apa yang terjadi? Tentu saja tidak ada masalah. Nama dan komentar akan muncul sesuai dengan apa yang diinputkan.
Sekarang, coba isikan komentar yang ‘sedikit aneh’. Masukkan komentar yang berisi tag HTML, misalnya sebagai berikut:
Asslamualaikum... ini contoh teks <b>tebal</b> dan <i>miring</i>...
Apa yang terjadi? Komentar Sobat muncul seperti ini:
Asslamualaikum… ini contoh teks tebal dan miring...
Nah, kode HTML yang kita sisipkan diproses oleh browser. Coba buka halaman tersebut dari komputer lain. Maka Sobat akan memperoleh hasil yang sama. Ini berarti kita berhasil meng-inject-kan kode kita. Hal seperti ini yang disebut celah keamanan Cross-Site Scripting. Ini harusnya tidak boleh terjadi. Bayangkan jika si attacker menyisipkan kode berikut:
Asslamualaikum...
<script type="text/javascript">
window.onload = function() {
document.getElementsByTagName("body")[0].innerHTML = '<h1>This web is hacked!</h1>';
}
</script>
<script type="text/javascript">
window.onload = function() {
document.getElementsByTagName("body")[0].innerHTML = '<h1>This web is hacked!</h1>';
}
</script>
Atau komentar berikut yang sangat mengganggu pengguna lain (pengguna lain akan mendapatkan alert/popup yang tidak pernah berakhir):
<script type="text/javascript">
while (true) {
alert('Sekarang jam ' + (new Date()).toUTCString());
}
</script>
while (true) {
alert('Sekarang jam ' + (new Date()).toUTCString());
}
</script>
Atau alert seperti ini:
Web ini bagus.
<script type="text/javascript">
if (confirm('Tapi sayang ada celah keamanannya! Klik OK untuk mempelajari celah keamanan tsb!')) {
document.location.href = 'http://zer0-concept.blogspot.com/';
}
</script>
<script type="text/javascript">
if (confirm('Tapi sayang ada celah keamanannya! Klik OK untuk mempelajari celah keamanan tsb!')) {
document.location.href = 'http://zer0-concept.blogspot.com/';
}
</script>
Yang mengarahkan pengguna ke halaman lain.
Cara mengatasinya cukup sederhana. Jika menggunakan PHP, tambahkan htmlentities() sebelum menampilkan hasil inputan dari pengguna. Misalnya kode berikut:
echo 'Nama : ' . $nama;
Diubah menjadi:
echo 'Nama : ' . htmlentities($nama);
Pastikan Sobat menggunakan fungsi tersebut di setiap bagian yang bertugas menampilkan hasil inputan dari pengguna.
Buat yang ingin tahu secara detail tentang XSS, simak pembahasan berikut.
Andaikan Anda membuat halaman HTML (index.html) berikut:
<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//EN" "http://www.w3.org/TR/xhtml1/DTD/xhtml1-transitional.dtd">
<html>
<head>
<title>Demo Cross-Site Scripting</title>
</head>
<body>
<form action="hasil.php" method="post">
<p><label for="nama">Nama:</label><br />
<input type="text" name="nama" id="nama" /></p>
<p><label for="komentar">Komentar:</label><br />
<textarea name="komentar" id="komentar" cols="40" rows="5"></textarea></p>
<p><input type="submit" value="Kirim" /></p>
</form>
</body>
</html>
Kemudian halaman PHP berikut (hasil.php) yang bertugas memproses hasil input dari halaman index.html:
<?php
$nama = (isset($_POST['nama']) ? $_POST['nama'] : '');
$komentar = (isset($_POST['komentar']) ? $_POST['komentar'] : '');
echo '<p>Nama:<br />' . $nama . '</p>';
echo '<p>Komentar:<br />' . $komentar . '</p>';
$nama = (isset($_POST['nama']) ? $_POST['nama'] : '');
$komentar = (isset($_POST['komentar']) ? $_POST['komentar'] : '');
echo '<p>Nama:<br />' . $nama . '</p>';
echo '<p>Komentar:<br />' . $komentar . '</p>';
Saat Anda menjalankan index.html, akan muncul sebuah form dengan dua field. Jika Anda mengisi nama dengan test dan komentar dengan Asslamualaikum, maka ketika di-submit (dengan menekan tombol Kirim), hasil.php akan memprosesnya sebagai berikut:
$nama = (isset($_POST['nama']) ? $_POST['nama'] : '');
// maka $nama berisi: test
$komentar = (isset($_POST['komentar']) ? $_POST['komentar'] : '');
// dan $komentar berisi: Asslamualaikum
echo '<p>Nama:<br />' . $nama . '</p>';
// sesuai dengan nilai di variabel $nama di atas,
// maka akan di-echo: <p>Nama:<br />test</p>
echo '<p>Komentar:<br />' . $komentar . '</p>';
// sesuai dengan nilai di variabel $komentar di atas,
// maka akan di-echo: <p>Komentar:<br />Asslamualaikum</p>
Di sini tidak ada masalah. Jika di jalankan, maka hasil sesuai dengan yang diharapkan.
Masalah muncul ketika misalnya komentar yang dimasukkan adalah ini adalah contoh teks tebal. Halaman hasil.php akan memprosesnya sebagai berikut:
$komentar = (isset($_POST['komentar']) ? $_POST['komentar'] : '');
// $komentar berisi: ini adalah contoh teks <b>tebal</b>
echo '<p>Komentar:<br />' . $komentar . '</p>';
// sesuai dengan nilai di variabel $komentar di atas,
// maka akan di-echo: <p>Komentar:<br />ini adalah contoh teks <b>tebal</b></p>
// $komentar berisi: ini adalah contoh teks <b>tebal</b>
echo '<p>Komentar:<br />' . $komentar . '</p>';
// sesuai dengan nilai di variabel $komentar di atas,
// maka akan di-echo: <p>Komentar:<br />ini adalah contoh teks <b>tebal</b></p>
Browser tidak pernah tau bahwa ini adalah contoh teks <b>tebal</b> datangnya dari web developer yang membuat halaman atau dari isian pengguna yang iseng. Hasilnya, browser akan memproses kode HTML yang ada di dalamnya, sehingga akan menampilkan tulisan “tebal” dalam keadaan bercetak tebal, hasil dari tag HTML <b> dan </b> tersebut.
Hal yang sama terjadi untuk JavaScript. Pengguna yang iseng bisa menyisipkan kode JavaScript yang diapit oleh tag HTML <script type=”text/javascript”> dan </script>. Hasilnya tentu saja kode JavaScript tersebut akan dijalankan oleh browser.
Nah, XSS ini terjadi saat menampilkan sesuatu ke web browser. Celah keamanan sebaliknya, terjadi saat menyimpan sesuatu dari web browser (hasil input pengguna) ke database biasa dikenal dengan SQL Injection. Selain kedua jenis tersebut, masih ada lagi celah keamanan yang lain, misalnya Cross-site Request Forgery (CSRF).
Untuk meconvert code bisa Kesini
Terimakasih Semoga Bermanfaat.
Berbagi itu indah, Berbagi yang saya mengerti adalah prinsip.
Untuk meconvert code bisa Kesini
Terimakasih Semoga Bermanfaat.
Berbagi itu indah, Berbagi yang saya mengerti adalah prinsip.


.png)